先保护邮箱,再整理服务器入口#
购买邮箱往往同时接收账单、登录验证和找回密码邮件。先确认邮箱可正常登录,启用邮箱提供的安全验证,妥善保存恢复方式。服务商账户使用独立密码,避免与邮箱或其他网站重复。
把客户中心、KiwiVM 和 Linux 登录分别保存在密码管理器中,名称写清对应服务。不要把多台机器统称为“服务器密码”,时间一长很容易混淆。
1. 修改账户资料时逐项确认#
在客户中心的账户资料页面查看邮箱和联系信息。更换邮箱前,确认新邮箱能收信、旧邮箱仍在自己控制中,再按页面要求保存和完成验证。
修改后重新查看资料,并检查新旧邮箱收到的通知。不要使用临时邮箱或借用别人的地址作为长期恢复渠道;购买账户资料应保持真实且可联系。
2. 查看新设备认证与安全设置#
在账户菜单中找 Account Security 或当前的安全设置入口,查看可用的设备验证、恢复码等选项。按页面说明配置后,先保存恢复信息,再测试新会话登录是否正常。
恢复码应保存在只有自己能访问的位置,避免只保存在同一台可能丢失的手机上。截图若包含二维码、密钥或恢复码,不能作为普通教程图片分享。
发现不是自己发起的登录通知时,先保护邮箱,检查账户登录记录,再按服务商提供的方式更新凭据和撤销异常会话。不要直接点击可疑邮件里的登录链接。
3. KiwiVM 的安全设置单独管理#
从客户中心进入对应 VPS 的 KiwiVM,核对服务 ID 后查看 Two-factor authentication、面板密码和会话相关选项。账户安全设置与 KiwiVM 设置可能分开保存,要分别确认。
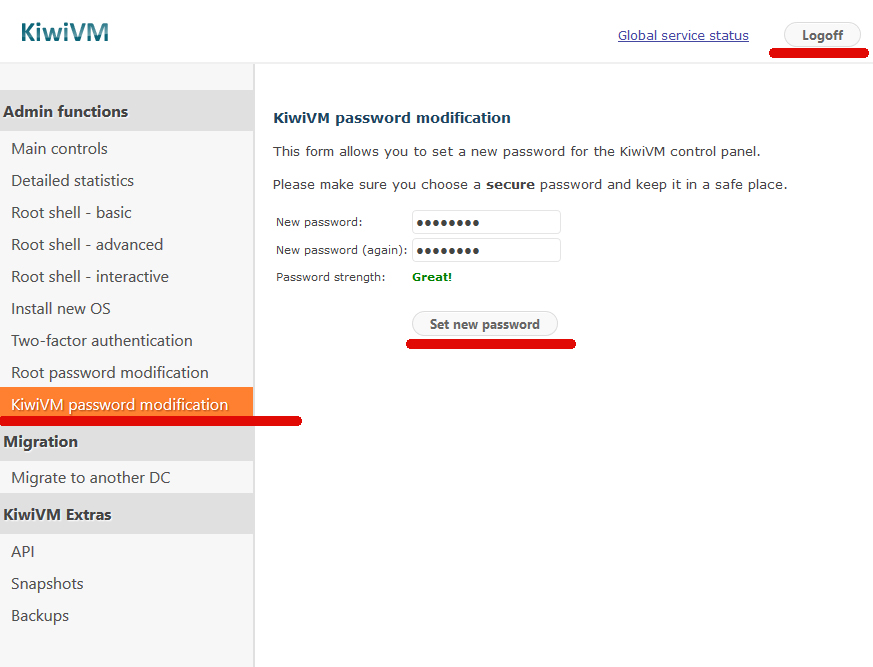
如果平时使用客户中心自动登录,不要以为自己已经知道 KiwiVM 独立密码。需要独立登录时,再按面板和 root 密码教程设置;面板密码和系统 root 密码仍应分开。
4. 看懂审计日志与活动会话#
在账户菜单查看 Account Audit Log;在 KiwiVM 中查看对应的 Audit Log 和活动会话(若当前版本提供)。对照操作时间、来源地址、设备信息与自己做过的变更。
重点关注陌生登录、未执行过的重装或密码变更。出差、家庭宽带换 IP、浏览器更新也可能造成新设备记录,应结合时间和操作内容判断,不能只因 IP 不同就认定入侵。
记录确有异常时,保存相关条目并通过官方工单核对,同时检查服务器内的 SSH 登录、密钥和应用账户。
5. 让账单和安全邮件可追溯#
如果邮箱没收到通知,先查垃圾邮件、过滤规则、邮箱容量和发件人拦截。能进入客户中心时,查看 My Emails 或邮件历史,确认系统是否生成过对应邮件。
邮件历史可以帮助定位收信问题,但不能替代保护邮箱本身。定期检查恢复方式、仍在使用的设备和续费提醒。服务器侧再完成SSH 密钥登录及普通管理员账户设置,减少日常直接使用 root 的需要。
完成后检查
每次安全变更后,用新的会话测试登录并验证恢复方式;不要在确认可恢复前关闭最后一个有效会话。